Національна команда реагування на кіберінциденти CERT-UA попереджає про нову масштабну кібератаку. Зловмисники зламали понад 100 легітимних сайтів і розмістили на них підроблені вікна перевірки «Я не робот».
Під виглядом звичайної CAPTCHA користувачів намагаються змусити самостійно запустити шкідливу команду на своєму комп’ютері. У результаті з пристрою можуть викрасти паролі, логіни та інші дані.
Як працює шахрайська схема
Підроблена перевірка може з’явитися, коли користувач переходить на скомпрометований сайт із пошукової системи.
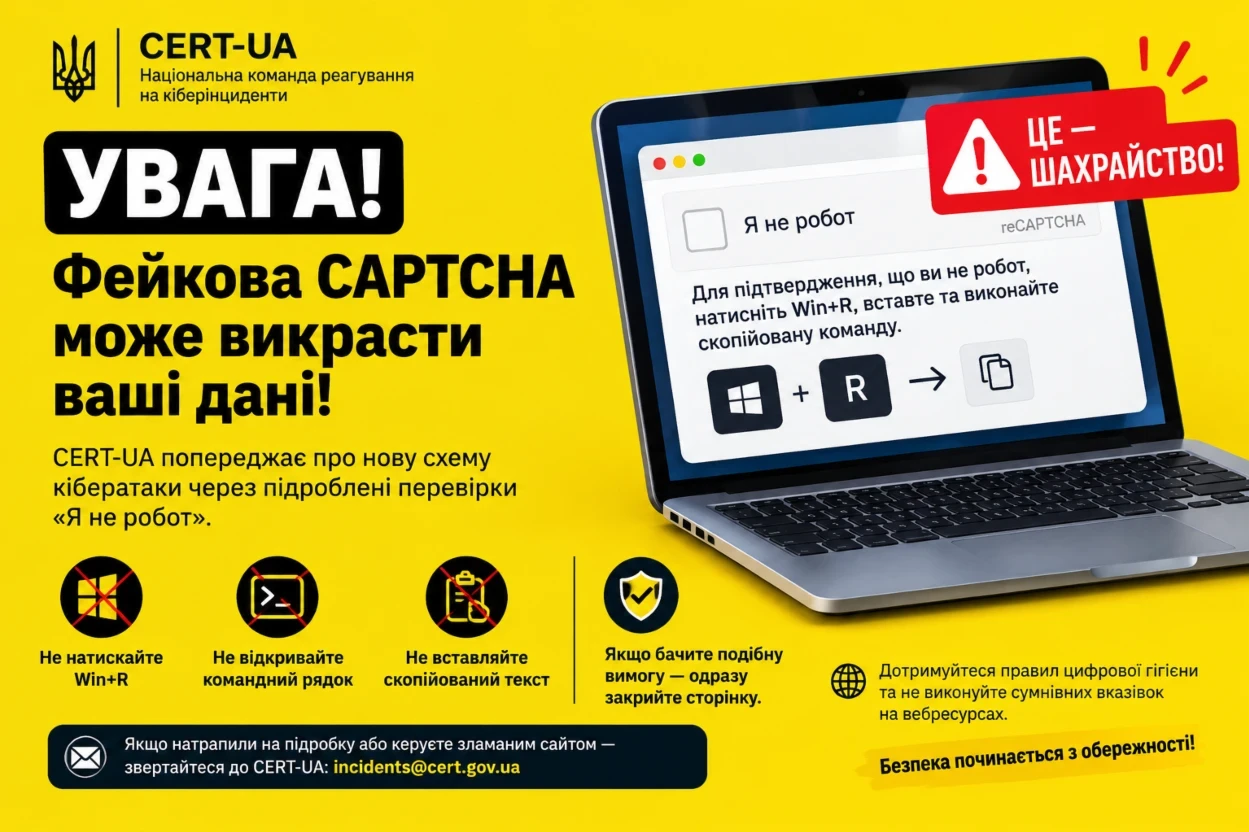
На сторінці з’являється вікно, яке імітує знайому перевірку CAPTCHA або Cloudflare та просить підтвердити, що користувач не є роботом.
Але далі зловмисники пропонують виконати дії, яких не вимагає справжня CAPTCHA.
Користувача можуть попросити:
- натиснути комбінацію клавіш Win+R;
- вставити у вікно команду, яка нібито потрібна для перевірки;
- виконати цю команду.
Саме на цьому етапі користувач фактично запускає шкідливий код на своєму комп’ютері. Після цього на пристрій може завантажитися шкідливе програмне забезпечення, здатне викрадати облікові дані, паролі та надавати зловмисникам доступ до комп’ютера.
Справжня CAPTCHA не просить відкривати командний рядок
Фахівці CERT-UA наголошують: офіційні механізми CAPTCHA та Cloudflare не вимагають від користувача відкривати командний рядок, натискати Win+R або вставляти та виконувати скопійований текст.
Тому якщо під час перевірки «Я не робот» сайт пропонує виконати подібні дії — це серйозна ознака шахрайства. У такому випадку не потрібно виконувати жодних запропонованих команд. Найкраще одразу закрити сторінку.
Що робити, якщо побачили таку сторінку
Запам’ятайте кілька простих правил:
- не натискайте Win+R, якщо цього вимагає вебсторінка;
- не відкривайте командний рядок за вказівкою сайту;
- не вставляйте у командний рядок текст, скопійований із незнайомої вебсторінки;
- не запускайте програми або команди, призначення яких вам невідоме;
- якщо сторінка поводиться підозріло — закрийте її.
Особливо обережними варто бути, якщо ви переходите на сайт через пошукову систему та бачите незвичайну перевірку, яка відрізняється від звичних CAPTCHA.
Що робити, якщо вже виконали таку команду
Якщо ви вже виконали запропоновані на підозрілій сторінці дії, варто поставитися до ситуації серйозно: на пристрій могло потрапити шкідливе програмне забезпечення.
У такому випадку рекомендується припинити роботу з підозрілим сайтом та звернутися до фахівців з кібербезпеки для перевірки пристрою.
Якщо ви виявили підроблену сторінку або керуєте сайтом, який міг бути скомпрометований, про інцидент можна повідомити команду CERT-UA за адресою [email protected].
Фахівці також оприлюднили детальні рекомендації та технічну інформацію щодо цієї атаки. Головне правило: справжня перевірка «Я не робот» не змушує вас виконувати команди на своєму комп’ютері. Якщо сайт просить це зробити — закрийте сторінку.
Цифрова безпека часто починається з однієї простої дії — не виконувати те, чого ви не розумієте.
Слідкуйте за нами в Facebook, Telegram, Viber та Instagram!
Там ми розказуємо про все, чим живуть Знам'янка і район!